Cybersicherheit für Kühllager und Logistik
Ein Kühllager hält das Inventar vieler Kunden hinter einem Kontrollsystem. Das macht es wert, an der physischen Schicht zu schützen.
Aktualisiert
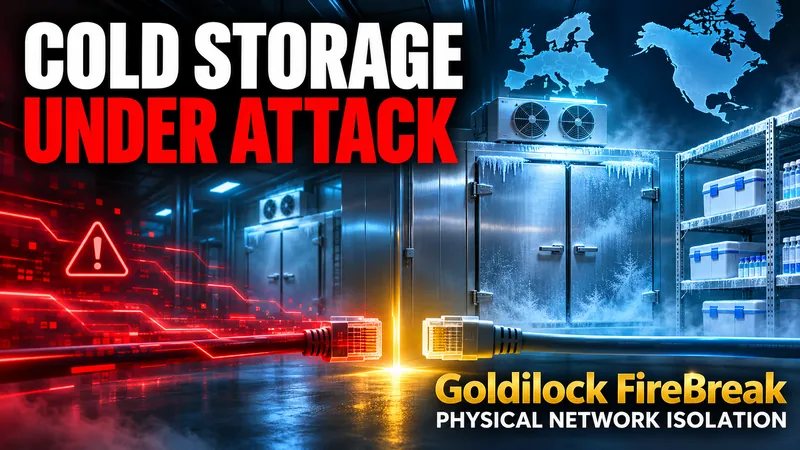
Kühlhäuser und Kühlverteilungszentren konzentrieren das Risiko. Ein Gebäude kann wochenlanges gefrorenes und gekühltes Inventar für Dutzende von Kunden aufnehmen, gekühlt durch große Industrieanlagen, die von programmierbaren Steuerungen und Überwachungssoftware betrieben werden, die Anbieter und Integratoren aus der Ferne bedienen.
Warum Lager ein Ziel sind
Das gemeinsame US-Factsheet vom 5. November 2026 von CISA, dem FBI, HHS, USDA und DOT deckt speziell die industrielle Kühlung und die Überwachung der Kühlkette ab und listet verdorbenes Inventar, Geräteschäden und Brandgefahren auf. In Europa zeigten die Angreifer im selben Jahr, dass sie die Sollwerte ändern und an Hunderten von Standorten in einer Nacht Auftauen erzwingen konnten.
In einem Lagerhaus skalieren die Folgen: Ein einziges kompromittiertes Aufsichtssystem kann jede Kammer im Gebäude betreffen, und der Verlust landet auf vielen Kunden auf einmal.
Wohin FireBreak geht
- Zwischen dem Werksnetzwerk und dem Geschäftsnetzwerk. Halten Sie das Kältesteuerungsnetzwerk physisch getrennt, außer während definierter Fenster.
- Zugriff auf Vendor und Integrator. Remote-Service-Router und Modems erhalten einen eigenen Port, der nur für genehmigte Arbeiten geöffnet ist.
- Über Monitoring und WMS-Links. Planen Sie Uploads von Temperaturaufzeichnungen anstelle einer permanenten Verbindung.
- Faser zu Pflanzenräumen. Das 4-Port-SFP-Modell isoliert Glasfaserverbindungen über einen großen Standort oder Campus.
Halten Sie die Pflanze am Laufen, halten Sie Angreifer draußen
Industrielle Kälteregler führen ihre Programme weiter aus, wenn das Netzwerk getrennt ist. Die physische Isolation entfernt den entfernten Pfad, ohne die Anlage selbst zu berühren, und gibt den Operationen eine einzige Aktion, um den Standort abzuschneiden, wenn etwas falsch aussieht.
Beginnen Sie mit dem Controller-Sicherheits-ChecklisteSprechen Sie dann mit uns über eine Expositionsprüfung.
Finden Sie heraus, welche Ihrer Controller ein Angreifer erreichen kann
Wir ordnen jede Kühlsteuerung, jeden Gateway und jede Herstellerverbindung auf Ihren Websites ab, zeigen Ihnen, welche erreichbar sind, und entwerfen, wohin FireBreak-Ports gehen. Sie erhalten die Karte, ob Sie Hardware kaufen oder nicht.
Buchen Sie eine Expositionskontrolle